Mutmaßlicher Hack bei Asos: Was können Kunden jetzt tun?

Bei Asos kam es mutmaßlich zu einem Hackerangriff.
JUSTIN TALLIS/afpKunden des britischen Online-Modehändlers Asos haben am Dienstagmorgen eine merkwürdige Push-Nachricht über die offizielle App erhalten. Darin behaupten mutmaßliche Angreifer, sie hätten eine sogenannte Snowflake-Instanz des Unternehmens vollständig kompromittiert. Zugleich drohen sie mit der Veröffentlichung von Daten. Asos untersucht den möglichen Sicherheitsvorfall. Ob tatsächlich Kundendaten gestohlen wurden und wenn ja, welche, ist bislang nicht bestätigt.
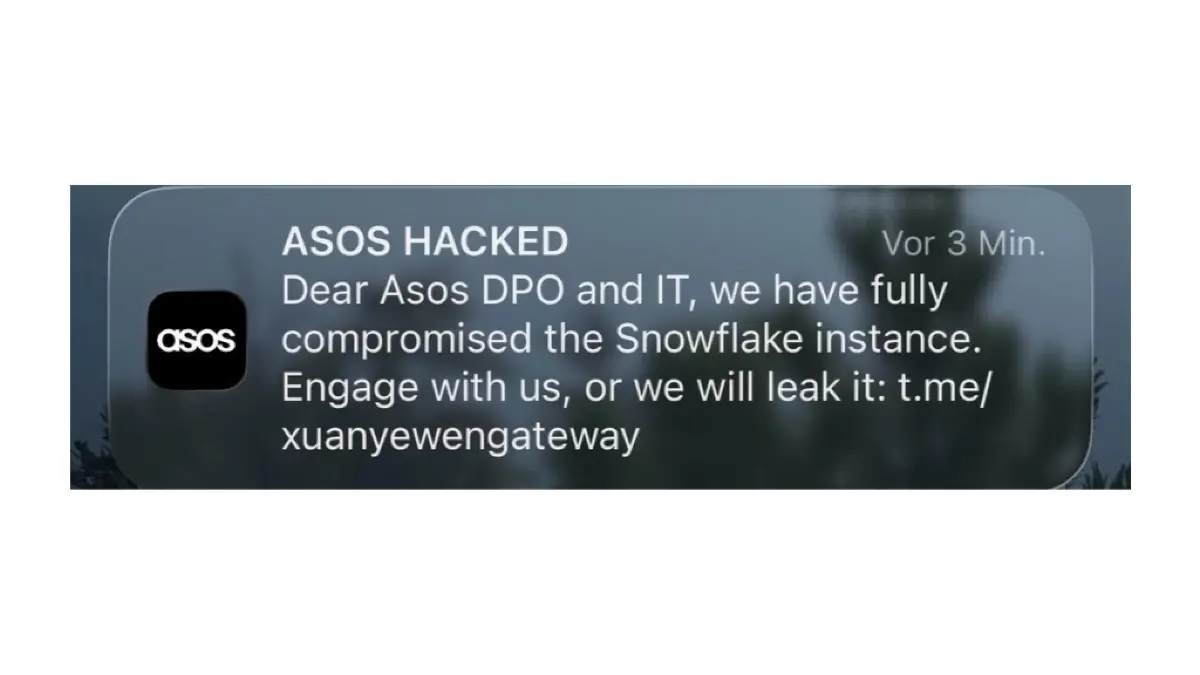
Screenshot der mutmaßlichen Hacker-Nachricht, die von der Asos-App verschickt worden ist.
PrivatFür Kunden gilt deshalb: Es besteht Anlass zur Vorsicht, aber nicht zur Panik. Einige Maßnahmen sind jetzt sinnvoll.
Passwort ändern – vor allem bei Mehrfachnutzung
Wer für Asos dasselbe Passwort verwendet wie für andere Dienste, sollte es ändern. Besonders wichtig ist das bei E-Mail-Konten, Online-Banking, Bezahldiensten oder anderen Shops.
Der Grund: Selbst wenn bei dem mutmaßlichen Angriff keine Passwörter erbeutet worden sein sollten, können bereits bekannte oder anderweitig gestohlene Zugangsdaten für sogenannte Credential-Stuffing-Angriffe verwendet werden. Dabei probieren Kriminelle bekannte Kombinationen aus E-Mail-Adresse und Passwort automatisiert bei anderen Diensten aus.
Am sichersten ist deshalb ein eigenes, langes Passwort für jedes wichtige Konto. Ein Passwortmanager kann dabei helfen.
E-Mail-Konto besonders absichern
Das eigene E-Mail-Konto ist häufig der Schlüssel zu vielen weiteren Accounts. Wer Zugriff darauf erhält, kann bei zahlreichen Diensten Passwörter zurücksetzen.
Nutzer sollten deshalb prüfen, ob ihr E-Mail-Konto durch Zwei-Faktor-Authentifizierung geschützt ist. Wo möglich, sollte auch für andere wichtige Dienste ein zweiter Faktor aktiviert werden.
Keine Links aus verdächtigen Nachrichten öffnen
Besondere Vorsicht ist derzeit bei angeblichen Nachrichten von Asos geboten. Cyberkriminelle nutzen öffentlich bekannte Sicherheitsvorfälle regelmäßig für Phishing-Kampagnen.
Denkbar sind beispielsweise E-Mails, SMS oder Push-Nachrichten, in denen Nutzer dazu aufgefordert werden, ihr Passwort zu bestätigen, eine Bestellung zu überprüfen oder ihre Zahlungsdaten neu einzugeben.
Solche Links sollten nicht direkt geöffnet werden. Wer sein Asos-Konto kontrollieren möchte, sollte die App selbst starten oder die offizielle Website manuell aufrufen.
Auch der Telegram-Link aus der mutmaßlichen Hacker-Nachricht ist für Kunden nicht relevant und sollte nicht angeklickt werden.
Konto auf Veränderungen überprüfen
Kunden können außerdem prüfen, ob sich im Asos-Konto etwas Auffälliges verändert hat. Dazu gehören:
- unbekannte Bestellungen,
- geänderte Liefer- oder Rechnungsadressen,
- unbekannte gespeicherte Zahlungsarten,
- Passwort-Reset-Mails, die man selbst nicht angefordert hat,
- Änderungen an E-Mail-Adresse oder persönlichen Daten.
Wer solche Veränderungen feststellt, sollte das Passwort sofort ändern und den Asos-Kundendienst kontaktieren.
Was bisher über den Vorfall bekannt ist
Am 6. Oktober erhielten zahlreiche Nutzer der Asos-App eine Push-Nachricht mit der Überschrift „ASOS HACKED“. Darin behaupteten die Absender, eine Snowflake-Instanz des Unternehmens kompromittiert zu haben und drohten mit einer Veröffentlichung von Daten. Die Nachricht verwies zudem auf einen Telegram-Kanal.
Dass die Nachricht über die offizielle App verbreitet werden konnte, deutet darauf hin, dass zumindest ein mit dem Benachrichtigungssystem verbundenes Konto oder System betroffen gewesen sein könnte. Daraus lässt sich allerdings nicht ableiten, dass die gesamte IT-Infrastruktur von Asos kompromittiert wurde.
Asos untersucht den Vorfall. Bislang ist weder bestätigt, dass tatsächlich Kundendaten gestohlen wurden, noch ist öffentlich bekannt, welche Daten möglicherweise betroffen sein könnten. Auch die Behauptung der Angreifer, die Snowflake-Umgebung sei „vollständig“ kompromittiert worden, ist bislang nicht unabhängig bestätigt.