PHP2Shell: PHP-Sicherheitslücke: Was tun? - So funktioniert das Update

PHP-Sicherheitslücke PHP2Shell: Welche Webseiten betroffen sind, welche Updates schützen und was Betreiber und Nutzer jetzt tun sollten.
Bernd Weißbrod/dpaDie Sicherheitslücken mit den Kennungen CVE-2026-109618 und CVE-2026-109619 sorgen seit Mittwoch (21. Oktober 2026) weltweit für Alarm. Unter dem Namen „PHP2Shell“ werden zwei Schwachstellen zusammengefasst, die auf der internationalen CVSS-Skala mit 9,2 von maximal 10 Punkten bewertet werden. Angreifer können sie unter bestimmten Voraussetzungen ausnutzen, um aus der Ferne Schadcode auf Webservern auszuführen und im schlimmsten Fall die Kontrolle über betroffene Webseiten zu übernehmen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat deshalb die zweithöchste Warnstufe „Orange“ ausgerufen und zur umgehenden Installation von Sicherheitsupdates geraten. Nach Angaben von Cloudflare-Chef Matthew Prince gab es bereits weltweit Millionen Versuche, die Schwachstellen auszunutzen.
PHP-Sicherheitslücke: Was müssen Webseitenbetreiber jetzt tun?
Wer eine Webseite betreibt, die PHP verwendet, sollte zunächst überprüfen, welche Version auf dem Server installiert ist. Die Sicherheitslücken befinden sich direkt in der Programmiersprache und lassen sich deshalb nicht allein durch ein Update des Content-Management-Systems beheben. Seit dem 21. Oktober 2026 stehen Sicherheitsupdates der PHP-Entwickler bereit. Folgende Versionen enthalten die Korrekturen:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Webseitenbetreiber sollten mindestens die jeweils abgesicherte Version ihres PHP-Zweigs installieren. Wer beispielsweise PHP 8.3 verwendet, benötigt mindestens Version 8.3.36. Ein Wechsel auf eine ältere Ausgabe desselben Versionszweigs reicht nicht aus. Vor dem Update empfiehlt es sich, ein vollständiges Backup der Webseite anzulegen. Außerdem sollten Betreiber prüfen, ob ihre Anwendungen, Plugins und Themes mit der neuen PHP-Version kompatibel sind. Anschließend sollten insbesondere Kontaktformulare, Onlineshops und andere interaktive Funktionen getestet werden. Stehen die Sicherheitsupdates beim Hosting-Anbieter noch nicht zur Verfügung, sollten Betreiber dessen Support kontaktieren. Ist eine kurzfristige Absicherung nicht möglich, empfehlen Sicherheitsbehörden, gefährdete Server vorübergehend vom öffentlichen Internet zu trennen.
PHP bei WordPress aktualisieren: So funktioniert es
Besonders viele Webseiten basieren auf WordPress. Das Content-Management-System verwendet PHP und könnte deshalb ebenfalls von den Schwachstellen betroffen sein. Allerdings bedeutet die Nutzung von WordPress nicht automatisch, dass eine Webseite verwundbar ist.
So lässt sich die verwendete PHP-Version überprüfen:
- Im WordPress-Administrationsbereich anmelden, beispielsweise unter meine-webseite.de/wp-admin.
- Unter „Werkzeuge“ den Menüpunkt „Website-Zustand“ öffnen.
- Zum Reiter „Bericht“ wechseln.
- Den Abschnitt „Server“ aufklappen.
- Unter „PHP-Version“ die installierte Version ablesen.
Das eigentliche PHP-Update erfolgt bei den meisten WordPress-Webseiten über den Hosting-Anbieter. Kunden von IONOS, STRATO, All-Inkl oder Hostinger finden die entsprechenden Optionen üblicherweise im Kundenbereich unter Bezeichnungen wie „PHP-Einstellungen“, „PHP-Version“ oder „PHP-Konfiguration“. Dort kann eine aktuelle, unterstützte PHP-Version ausgewählt werden. Die genauen Schritte unterscheiden sich je nach Anbieter.
Welche Webseiten sind von PHP2Shell betroffen?
Die Schwachstellen betreffen grundsätzlich Webserver, auf denen verwundbare PHP-Versionen laufen. Da PHP auf rund 70 bis 80 Prozent aller Webseiten verwendet wird, ist die potenzielle Reichweite enorm. Neben WordPress setzen zahlreiche weitere Anwendungen und Content-Management-Systeme auf PHP. Dazu zählen Drupal, Joomla, TYPO3, Magento, MediaWiki, phpBB, Moodle, Laravel und Nextcloud.
Ob eine bestimmte Webseite tatsächlich gefährdet ist, hängt jedoch von der eingesetzten PHP-Version und den bereits installierten Sicherheitskorrekturen ab. Auch Webseiten mit fehlerfrei programmiertem Anwendungscode können betroffen sein, weil sich die Schwachstellen innerhalb von PHP selbst befinden. Besonders problematisch sind ältere PHP-Versionen, für die möglicherweise keine regulären Sicherheitsupdates mehr bereitgestellt werden. Für solche Systeme kann ein Wechsel auf einen unterstützten Versionszweig notwendig sein.
Welche Webseiten sind wegen der Sicherheitslücke offline?
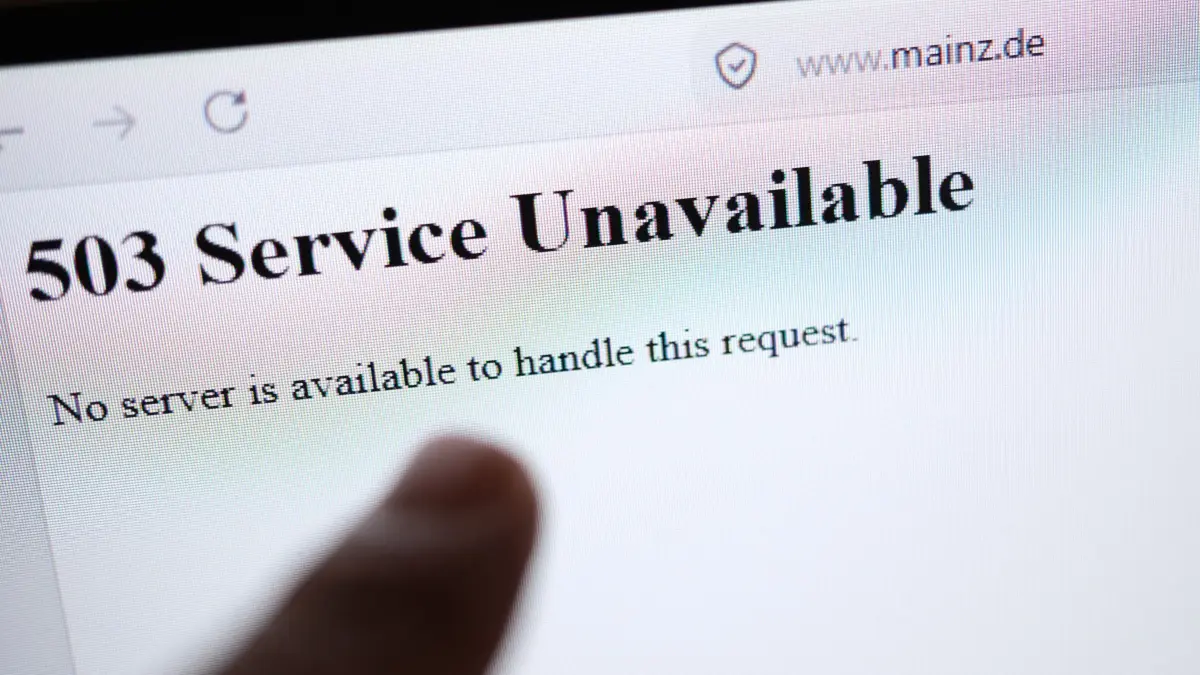
Die Bedrohung hat bereits zu zahlreichen vorsorglichen Abschaltungen geführt. In Deutschland waren unter anderem Internetangebote von Behörden, Universitäten, Krankenhäusern und Unternehmen zeitweise nicht erreichbar. Die Stadt Mainz nahm ihr zentrales Internetportal und weitere Dienste vom Netz. Auch das Berliner Stadtportal berlin.de war eingeschränkt erreichbar. In Bayern, Nordrhein-Westfalen, Thüringen, Rheinland-Pfalz und dem Saarland wurden ebenfalls zahlreiche Internetangebote abgeschaltet oder eingeschränkt.
Am Donnerstagmorgen (22. Oktober) waren erste Dienste wieder erreichbar. Dazu gehörten unter anderem die Webseiten der Berliner S-Bahn sowie zahlreiche Behördenangebote in Thüringen. Auch mehrere Onlinedienste der Polizei in Nordrhein-Westfalen wurden wieder freigeschaltet. Andere Internetseiten blieben weiterhin offline. Betroffen von vorsorglichen Einschränkungen waren außerdem Anbieter wie easybill, wiki.gg und Choice of Games sowie Einrichtungen in Österreich, darunter die Technische Universität Wien. Die Abschaltungen bedeuten allerdings nicht, dass die jeweiligen Webseiten bereits Opfer eines Cyberangriffs geworden sind. In vielen Fällen handelt es sich um vorbeugende Sicherheitsmaßnahmen.
Wie gefährlich ist die PHP-Sicherheitslücke?
Das Gefährliche an PHP2Shell ist, dass Angreifer verwundbare Server nach bisherigen Erkenntnissen ohne vorherige Anmeldung attackieren können. Bei einem erfolgreichen Angriff könnten sie beispielsweise Kundendaten auslesen, Webseiten manipulieren oder die betroffenen Systeme für weitere Cyberangriffe missbrauchen. Auch Onlineshops könnten beeinträchtigt werden, etwa wenn Zahlungsprozesse gestört werden oder sensible Informationen in falsche Hände geraten. Das BSI hatte bereits vor einer schnellen, großflächigen Ausnutzung gewarnt. Inzwischen berichtete Cloudflare-Chef Matthew Prince von weltweit Millionen Angriffsversuchen. Wie viele davon erfolgreich waren, ist unbekannt.
Müssen normale Internetnutzer jetzt etwas unternehmen?
Für Verbraucher besteht zunächst kein unmittelbarer Handlungsbedarf. Die Sicherheitslücken befinden sich nicht auf Smartphones, Laptops oder privaten Computern, sondern auf den Servern von Webseiten und Onlinediensten. Wer lediglich im Internet surft, muss deshalb wegen PHP2Shell keine spezielle Software installieren oder die PHP-Version auf seinem Gerät überprüfen. Indirekt können Nutzer dennoch betroffen sein. Webseiten, Onlineshops oder Behördenportale könnten vorübergehend nicht erreichbar sein, während Betreiber Sicherheitsmaßnahmen umsetzen. Bei erfolgreichen Angriffen besteht außerdem das Risiko, dass persönliche Informationen oder Kundendaten gestohlen werden. Für die Sicherheit der betroffenen Systeme sind in erster Linie die jeweiligen Webseitenbetreiber verantwortlich.